Was ist das Purdue-Modell?
Das Purdue-Modell gliedert die Netze und Systeme eines Industrieunternehmens in Ebenen, von Sensoren und Aktoren am Prozess (Ebene 0) über Steuerung, Überwachung und Betriebsführung bis zur Unternehmens-IT (Ebene 4 und 5). Zwischen OT und IT liegt eine DMZ, in der Praxis meist Ebene 3.5 genannt. Das Modell geht auf das Purdue-Referenzmodell zurück, das Theodore J. Williams 1989 bei der ISA herausgab, und ist heute die gängige Vorlage für die Netzsegmentierung nach IEC 62443.
Auch bekannt als: Purdue Model · Purdue-Referenzmodell · Purdue Enterprise Reference Architecture (PERA) · Purdue-Ebenen

Ist Purdue-Modell bei Ihnen gerade ein Thema?
Wir fragen kurz, wie dringend das Thema bei Ihnen gerade ist. Je nach Antwort zeigen wir Ihnen direkt den passenden nächsten Schritt — ganz ohne Formular.
Welche Ebenen hat das Purdue-Modell?
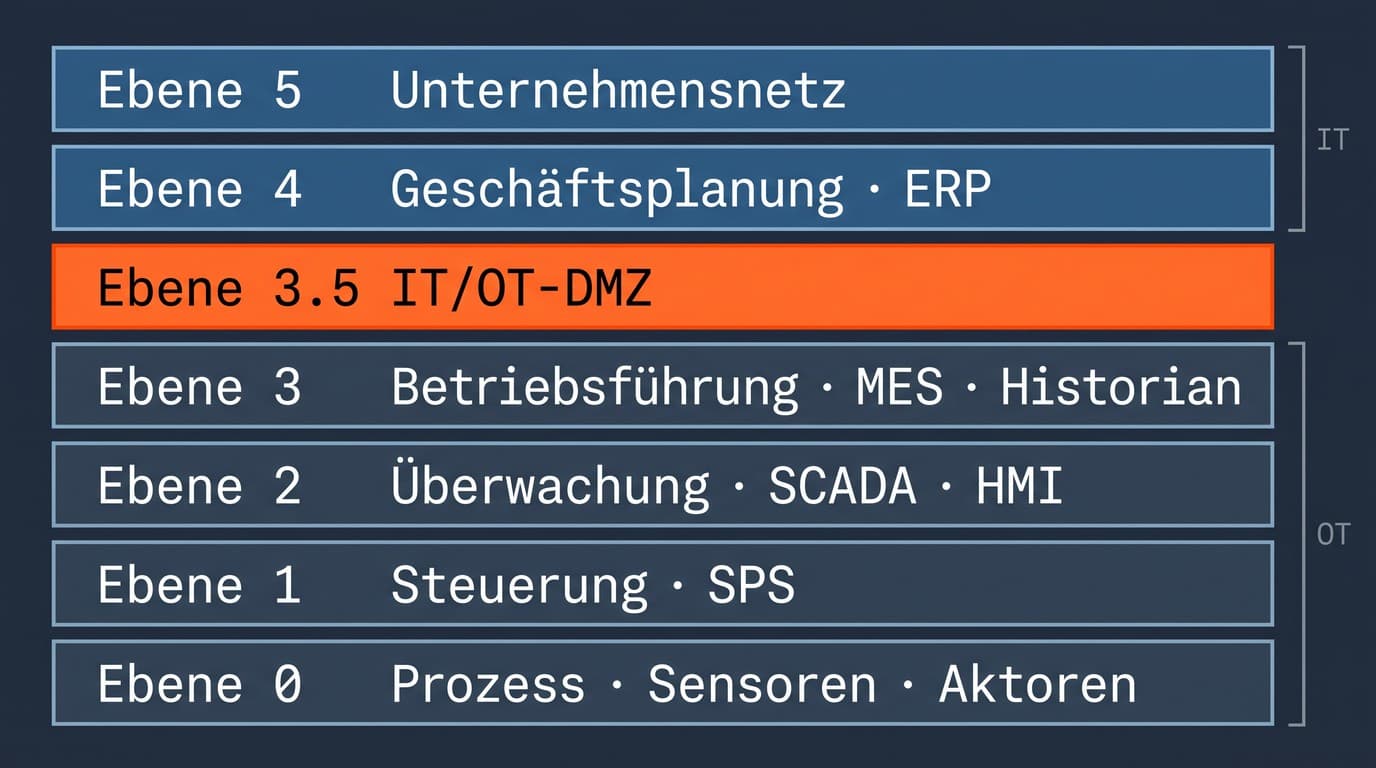
Das Purdue-Modell hat sechs Ebenen, von 0 bis 5. Auf Ebene 0 liegt der physische Prozess mit Sensoren, Aktoren und Feldgeräten. Ebene 1 ist die Basissteuerung mit SPS, Reglern und RTUs, Ebene 2 die Überwachung eines Anlagenbereichs mit SCADA, HMI und Engineering-Stationen. Auf Ebene 3 sitzt die Betriebsführung des Standorts mit MES, Historian und den zentralen Diensten der OT. Ebene 4 ist die Geschäftsplanung und Logistik mit ERP und Büro-IT, Ebene 5 das Unternehmensnetz mit Internetzugang und Cloud-Diensten. Viele Darstellungen fassen 4 und 5 zur Unternehmenszone zusammen, und der OT-Leitfaden des NIST nennt die Feldebene ausdrücklich Purdue Level 0.
 AI
Wo liegt die DMZ im Purdue-Modell?
Die DMZ liegt zwischen Ebene 3 und Ebene 4 und wird deshalb meist Ebene 3.5 genannt, obwohl sie im ursprünglichen Modell nicht vorkommt. In ihr stehen die Systeme, die beide Welten brauchen: der gespiegelte Historian für die Auswertung im Büro, der Patch-Server, der Sprungserver für die Fernwartung, ein Proxy für Updates. Keine Verbindung soll die DMZ überspringen. Der NIST-Leitfaden empfiehlt Firewall-Regeln, die nur Verbindungen zwischen benachbarten Ebenen zulassen, und nennt als Beispiel, dass Geräte auf Ebene 4 nicht direkt mit Ebene 2, 1 oder 0 sprechen dürfen.
Gilt das Purdue-Modell mit Cloud und Industrial Edge noch?
Als Landkarte der Vertrauensstufen gilt es weiter, als Beschreibung der Datenwege nicht mehr vollständig. Ein Edge-Gerät, das Messwerte von Ebene 1 direkt an einen Cloud-Dienst schickt, überspringt drei Ebenen auf einmal. NIST SP 800-82r3 stellt dem Purdue-Modell deshalb die dreistufige IIoT-Architektur zur Seite und lässt auch Kombinationen beider zu. Für die Praxis heißt das: Jede Abkürzung durch die Ebenen ist erlaubt, wenn sie als eigener, geprüfter Übergang beschrieben ist, in der Sprache der IEC 62443 als Conduit zwischen zwei Zonen.
Wie hängen Purdue-Modell, ISA-95 und Automatisierungspyramide zusammen?
Alle drei haben dieselbe Wurzel. Aus der Purdue Enterprise Reference Architecture ist ISA-95 hervorgegangen, und die Automatisierungspyramide ist die didaktische Vereinfachung derselben Idee. Sie unterscheiden sich im Blickwinkel. Die Automatisierungspyramide ordnet Systeme nach ihrer Aufgabe, ISA-95 beschreibt Funktionen und Informationsflüsse zwischen Fertigung und Unternehmen, das Purdue-Modell trennt Netzsegmente nach Vertrauen. Auch die Zählung weicht ab: ISA-95 führt Sensoren und Aktoren auf Level 1, das Purdue-Modell im NIST-Leitfaden auf Ebene 0.
Für Industrial DevOps entscheidet das Modell, wo die Teile einer Pipeline stehen dürfen. Git-Server und Build-Server gehören auf Ebene 4, die geprüften Artefakte wandern in ein Repository in der DMZ, und ein Agent auf Ebene 3 holt sie dort ab und spielt sie im Wartungsfenster auf die Steuerungen auf Ebene 1. Ein Build-Server, der von Ebene 4 direkt ins Steuerungsnetz greift, ist genau der Übergang, den in keiner Risikobetrachtung jemand eingezeichnet hat. Er fällt meist erst auf, wenn ein Auditor nach dem Netzplan fragt.
Patch-Server in der DMZ statt Firewall-Ausnahme
Die Bedien-PCs auf Ebene 2 eines Fertigungsbetriebs holten ihre Windows-Updates über eine Firewall-Regel direkt vom Update-Server im Büronetz. Bei der Segmentierung nach IEC 62443 fiel die Regel als direkte Verbindung von Ebene 4 in die Überwachungsebene auf. Heute spiegelt ein Update-Server in der DMZ die freigegebenen Patches, die Rechner auf Ebene 2 und 3 holen sie nur noch von dort, und die Ausnahme in der Firewall ist gelöscht.
Deployment-Agent auf Ebene 3
Ein Maschinenbauer baut seine SPS-Software im Rechenzentrum und wollte sie automatisch an Kundenanlagen ausliefern, ohne das Büronetz des Kunden mit der Steuerung zu verbinden. Die Pipeline legt jedes signierte Artefakt in ein Repository in der DMZ, ein Agent auf Ebene 3 holt es ab und spielt es nach Freigabe auf die Steuerung. Beim ersten Rollout musste die Kunden-IT keine einzige neue Firewall-Regel eintragen, weil jede Verbindung nur zur nächsten Ebene führt.
- Wofür steht Purdue im Purdue-Modell?
- Purdue steht für die Purdue University in Indiana, an der Theodore J. Williams mit Partnern aus der Industrie das Referenzmodell für computerintegrierte Fertigung erarbeitet hat. Die ISA gab es 1989 heraus, 1992 folgte die Purdue Enterprise Reference Architecture (PERA). Der Name blieb, auch als das Modell längst für Netzsegmentierung genutzt wurde.
- Ist das Purdue-Modell eine Norm?
- Nein, das Purdue-Modell ist ein Referenzmodell und keine Norm mit prüfbaren Anforderungen. Verbindliche Vorgaben für Zonen und Übergänge kommen aus der IEC 62443, die Funktionsebenen der Fertigung beschreibt ISA-95 beziehungsweise IEC 62264. Der OT-Leitfaden NIST SP 800-82r3 nennt das Purdue-Modell als eine von mehreren Vorlagen für die Segmentierung.
- Was ist Ebene 3.5 im Purdue-Modell?
- Ebene 3.5 ist die DMZ zwischen der Betriebsführung auf Ebene 3 und der Unternehmens-IT auf Ebene 4. Sie ist eine spätere Ergänzung des Modells und nimmt die Systeme auf, die beide Seiten brauchen, etwa gespiegelte Historian-Daten, Patch-Server und Sprungserver für die Fernwartung. Verbindungen enden in der DMZ, statt sie zu durchqueren.
- Was ist der Unterschied zwischen Purdue-Modell und Automatisierungspyramide?
- Die Automatisierungspyramide ordnet Systeme nach ihrer Aufgabe, das Purdue-Modell ordnet Netze nach ihrem Schutzbedarf. Deshalb kennt nur das Purdue-Modell eine DMZ, und deshalb zählen beide unterschiedlich: Sensoren und Aktoren stehen im Purdue-Modell auf Ebene 0, in ISA-95 auf Level 1. Wer eine Anlage segmentiert, arbeitet mit dem Purdue-Modell, wer Funktionen und Zuständigkeiten klärt, mit der Pyramide.
Wo steht Ihr Team bei Purdue-Modell?
Uns interessiert, wo Ihr Team bei diesem Thema steht. Auf Basis Ihrer Antwort schlagen wir Ihnen den sinnvollsten nächsten Schritt vor — ganz ohne Formular.
Weiterführende Primärquellen zu Purdue-Modell: Normtexte, Hersteller- und Projektdokumentation. Alle Ziele öffnen in einem neuen Tab.
- /01NISTNIST SP 800-82 Rev. 3: Guide to Operational Technology (OT) Security(externe Seite, öffnet in neuem Tab)
OT-Sicherheitsleitfaden vom September 2023. Abschnitt 5.2.3 nennt das Purdue-Modell als Vorlage für die Netzsegmentierung und empfiehlt Firewall-Regeln nur zwischen benachbarten Ebenen.
- /02PERA (Purdue Enterprise Reference Architecture)Purdue Reference Model for CIM(externe Seite, öffnet in neuem Tab)
Beschreibung des ursprünglichen Purdue-Referenzmodells für computerintegrierte Fertigung, auf das sich auch NIST SP 800-82r3 beruft.
- /03ISAISA-95 Standard: Enterprise-Control System Integration(externe Seite, öffnet in neuem Tab)
Komitee und Normenreihe ISA-95, die aus der Purdue Enterprise Reference Architecture hervorgegangen ist und die Funktionsebenen zwischen Fertigung und Unternehmen beschreibt.
- /04ISAISA/IEC 62443 Series of Standards(externe Seite, öffnet in neuem Tab)
Übersicht der Normenreihe für die Security industrieller Automatisierungssysteme, deren Zonen und Conduits in der Praxis meist entlang der Purdue-Ebenen gezogen werden.
Erstgespräch.
90 Tage zum Ergebnis.
Wir klären gemeinsam, wie Sie in 90 Tagen die ersten messbaren Industrial-DevOps-Erfolge erzielen.
Industrie · Automotive · Finance