Kostenlose DevOps-Analyse
AI

Jenkins-Administration mit Claude Code.

Aus Jenkins-Wartung wird Jenkins-Engineering. In zwei Tagen installieren, härten, überwachen und troubleshooten Sie Jenkins mit Claude Code im Terminal. Die Übungen kommen aus Industrieumgebungen, in denen der Build-Server nicht in die Cloud darf.

Runbook kostenlos · ohne Workshop-Anmeldung · als PDF

2 TAGE · MAX. 12 TEILNEHMER · VOR ORT ODER REMOTE

CCT

Comquent Consulting Team

Jenkins- & CI/CD-Experten

Jenkins-Administration, Security-Hardening, Monitoring und Troubleshooting, mit Claude Code im Terminal. Praxiserfahrung aus 47+ Kundenprojekten seit 2006.

Veröffentlicht: 15. November 2025Zuletzt aktualisiert: 29. September 2026
Fachlich geprüft gegen Jenkins LTS 2.568.3, die Jenkins-Security-Dokumentation und die Plugin-Seiten auf plugins.jenkins.io
// Workshop in Kürze

Die Jenkins-Administration mit Claude Code ist ein zweitägiges Intensiv-Training für Jenkins-Admins und DevOps-Engineers: 16 Stunden, maximal 12 Teilnehmer, rund 80 % Hands-on. Sie installieren, härten, überwachen und troubleshooten Jenkins mit Claude Code, dem KI-Assistenten von Anthropic im Terminal, und nehmen produktionsreife JCasC-Konfigurationen, Groovy-Admin-Scripts und ein Prometheus/Grafana-Monitoring mit. Die Übungen stammen aus Industrial-DevOps-Umgebungen: Firmware-Builds für Steuerungsgeräte, gewachsene Toolchains, Releases mit Nachweispflicht.

Termine 2026 06.–07.10. Remote17.–18.11. PuchheimPreis 1.690 € nettoInhouse ab 4 Teilnehmern
Stand 29.09.2026Jenkins LTS 2.568.3Claude Code 2.1.xJCasC-Plugin 2130.xMCP-Server-Plugin 0.209
01
// 01Das Problem

Warum frisst
Jenkins so viel
Admin-Zeit?

Ein Security-Alert um drei Uhr morgens. Ein Groovy-Script in der Script Console, das seit Jahren niemand mehr anfassen will. Ein Update-Fenster, in dem sich keiner traut, auf „Install“ zu klicken. Jeder Jenkins-Admin kennt die Wochen, in denen der Build-Server mehr Arbeit macht, als er abnimmt.

Die Zeit geht dabei in drei Bereichen verloren. Die Jenkins-Plugins hängen voneinander ab und verlangen bei jedem Update eine eigene Prüfung. Groovy-Scripts für die Script Console schreibt man zu selten, um die API im Kopf zu haben. Und das Security-Hardening läuft von Hand gegen Empfehlungen, die über die Jenkins-Doku und die Plugin-Warnungen verstreut sind. Alle drei sind Textarbeit gegen dokumentierte Regeln, und genau dort ist ein KI-Assistent im Terminal schnell.

In Industrieumgebungen kommt dazu, was sich nicht wegkonfigurieren lässt. Der Build-Agent hängt an einem Lizenz-Dongle oder an Zielhardware im Labor, das Netz ist nach IEC 62443 segmentiert, und die Firmware von heute muss in zwölf Jahren noch einmal identisch entstehen, wenn ein Kunde ein Sicherheitsupdate für seine Anlage braucht. Ausweichen in eine gehostete CI-Cloud ist dann keine Option. Jenkins bleibt, und mit ihm die Frage, wie ein Team ihn im Griff behält, ohne zu wachsen.

Nach dem Workshop läuft das nächste Update-Fenster anders. Das Abbruchkriterium steht fest, bevor jemand auf „Install“ klickt. Core und Plugins gehen nacheinander rein, dazwischen laufen drei ausgewählte Jobs als Rauchtest, und das Backup ist vorher schon einmal zurückgespielt worden.

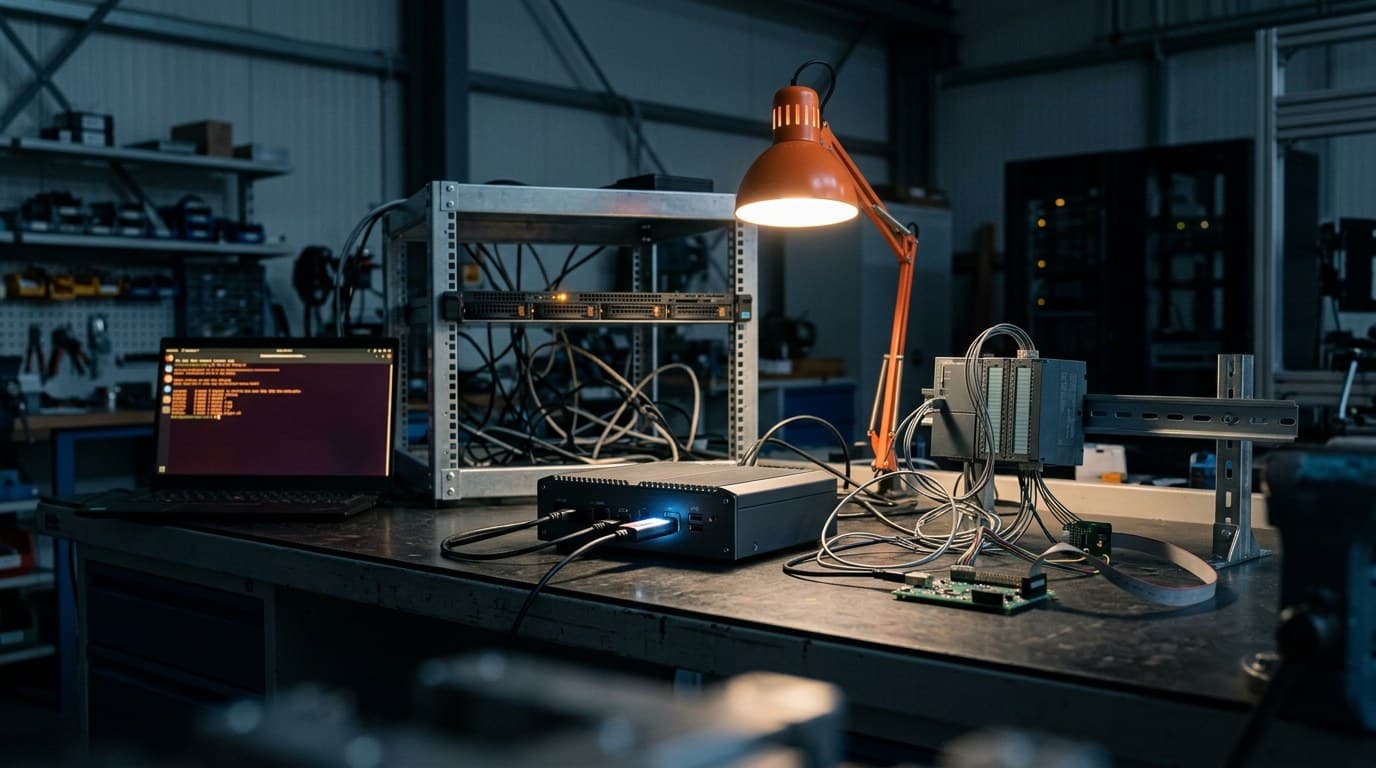
Industrie-PC als Jenkins-Build-Agent auf einer Werkbank im Prüflabor, mit USB-Lizenz-Dongle, Kabeln zu einer Steuerung auf der Hutschiene und einer Platine, dahinter ein offenes Rack mit ServerAI
Build-Agent im Prüflabor: Lizenz-Dongle, Steuerung auf der Hutschiene, Zielplatine. Dieser Rechner zieht in keine gehostete CI-Cloud um.
2
Tage Intensiv
12
Max. Teilnehmer
80 %
Praxisanteil
12
Module in 2 Tagen
// Kurz gefragt1 Klick, anonym

Ist die Jenkins-Administration bei Ihnen gerade ein Thema?

Wir fragen kurz, wie dringend das Thema bei Ihnen gerade ist. Je nach Antwort zeigen wir Ihnen direkt den passenden nächsten Schritt — ganz ohne Formular.

02
// 02Agenda

Wie sind die
zwei Tage
aufgebaut?

Sechs Module je Tag.
Jeder Tag endet hands-on.

Tag 1 behandelt Jenkins-Architektur, das Einrichten von Claude Code, die Installation von Jenkins in Docker und Jenkins Configuration as Code (JCasC). Am Ende steht bei jedem Teilnehmer eine vollständige Instanz. Tag 2 geht um den Betrieb: Rechte, Security-Hardening, Backup, Monitoring mit Prometheus und Grafana, Groovy-Scripts für die Script Console. Er endet mit einem Praxisprojekt, in dem die Fehler schon eingebaut sind.

01
Tag 01

Verstehen, installieren, konfigurieren

  • /01

    Jenkins-Architektur

    Controller, Agents, Executors, Build Queue: wie Jenkins intern arbeitet und warum auf dem Controller selbst keine Builds laufen sollten.

  • /02

    Claude Code einrichten

    Installation, Anmeldung, CLAUDE.md mit dem Jenkins-Kontext Ihres Teams, erste Prompts für Admin-Aufgaben.

  • /03

    Jenkins installieren

    Docker, WAR oder Paketmanager: Sie installieren Jenkins LTS und lassen Claude Code die Schritte als Skript festhalten.

  • /04

    Configuration as Code

    Claude Code schreibt die JCasC-Konfiguration, prüft sie gegen das Schema des Plugins und legt sie versioniert ins Repo.

  • /05

    Plugin-Management

    Abhängigkeiten und Kompatibilität lesen, Plugins auswählen, die Plugin-Liste auf bekannte Sicherheitswarnungen prüfen.

  • /06

    Hands-on: Komplettinstallation

    Jeder Teilnehmer setzt einen Jenkins-Server von null auf, Claude Code arbeitet im Terminal mit.

02
Tag 02

Sicher betreiben, überwachen, lösen

  • /01

    User- und Rechteverwaltung

    Matrix-Autorisierung, LDAP/AD-Anbindung und Credentials, eingerichtet über JCasC.

  • /02

    Security-Hardening

    Härten nach der Jenkins-Security-Dokumentation und den Build-Empfehlungen des CIS Software Supply Chain Security Guide. Claude Code prüft, Sie entscheiden.

  • /03

    Backup und Disaster Recovery

    $JENKINS_HOME sichern, Rotation festlegen und den Restore auf einer zweiten Instanz testen.

  • /04

    Monitoring und Troubleshooting

    Prometheus-Metriken und Grafana-Dashboard aufsetzen, Build-Logs mit Claude Code auswerten.

  • /05

    Groovy Script Console

    Admin-Scripts für User-Audit, Job-Bereinigung und Systemdiagnose, jeweils mit Trockenlauf.

  • /06

    Hands-on: Praxisprojekt

    Jenkins härten, überwachen und reparieren, an Fehlern, die wir vorher absichtlich eingebaut haben.

03
// 03Für wen

Für wen ist
der Workshop
geeignet?

Der Workshop richtet sich an Jenkins-Admins, DevOps-Engineers und CI/CD-Verantwortliche mit ersten Jenkins-Praxiserfahrungen. KI-Vorkenntnisse sind nicht erforderlich. Am meisten holen Teams heraus, deren Jenkins selbst gehostet läuft und deren Builds an etwas hängen, das es in der Cloud nicht gibt: Zielhardware, Lizenzserver, ein Prüfstand im Nebenraum.

  • 01Jenkins-Admins, die Routinearbeit an Claude Code abgeben wollen
  • 02DevOps Engineers, die Jenkins neben anderen Aufgaben im Tagesgeschäft betreiben
  • 03CI/CD-Verantwortliche, deren Jenkins über Jahre gewachsen ist und jetzt reproduzierbar werden soll
  • 04Team Leads, die festlegen wollen, was KI im Betrieb darf und was nicht
  • 05Systemadministratoren, die Jenkins-Instanzen absichern und skalieren
  • 06Build-Verantwortliche in Automotive, Maschinenbau und Medizintechnik, deren Releases einen Nachweis brauchen

VoraussetzungenErste Erfahrungen mit Jenkins (z. B. Jobs angelegt, Pipelines ausgeführt) und Grundkenntnisse in Linux und auf der Kommandozeile. Erfahrene Jenkins-Admins sind genauso richtig, sie sparen am meisten Zeit.

Regulierte BranchenIm Inhouse-Format gehen wir auf die Anforderungen aus ASPICE (Automotive), IEC 62304 (Medizintechnik), ISO 26262 (Functional Safety) und IEC 62443 (OT-Security) direkt ein: Audit-Trail, Toolchain-Validation, signierte Artefakte und Traceability in der Jenkins-Administration.

// Workshop-Details
Dauer
2 Tage · je 8 h
Preis
ab 1.690 € netto
Teilnehmer
Max. 12
Format
Vor Ort oder Remote
Sprache
Deutsch
Level
Mit Jenkins-Vorkenntnissen
Praxisanteil
ca. 80 %
Zertifikat
Teilnahmebestätigung
04
// 04Der Unterschied

Welche Routinen
übernimmt
Claude Code?

Claude Code übernimmt die Teile der Administration, die sich wiederholen oder viel Nachschlagen verlangen: Konfigurationen schreiben, Plugin-Abhängigkeiten prüfen, Groovy-Scripts erstellen, Build-Logs lesen. Die neun Aufgaben unten folgen der Agenda. Was sonst Stunden dauert, ist in Minuten erledigt, und das Ergebnis liegt als Datei im Repo statt in einem Chatverlauf.

/01

Jenkins aufsetzen und aktualisieren

Aufgabe

Initiales Setup (JCasC, Plugins, Nodes)

Ohne KI

Stundenlange Doku-Recherche, Trial & Error

Mit Claude Code

Claude Code schreibt die vollständige jenkins.yaml und prüft sie gegen das JCasC-Schema

Aufgabe

Plugin-Kompatibilität prüfen

Ohne KI

Versionsmatrizen von Hand abgleichen

Mit Claude Code

Claude Code liest die Plugin-Liste und benennt die Konflikte

Aufgabe

Upgrade planen

Ohne KI

Changelogs lesen, Breaking Changes suchen

Mit Claude Code

Claude Code fasst die Breaking Changes zusammen und schreibt den Migrationsplan

/02

Jenkins absichern und automatisieren

Aufgabe

Groovy-Scripts für die Script Console

Ohne KI

Syntaxfehler, fehlende API-Kenntnis

Mit Claude Code

Claude Code schreibt das Script mit Trockenlauf und erklärt jede Zeile

Aufgabe

Security-Hardening

Ohne KI

Checklisten von Hand abarbeiten

Mit Claude Code

Claude Code prüft jenkins.yaml gegen die Checkliste und liefert die Korrekturen als Diff

Aufgabe

Build-Fehler im Log finden

Ohne KI

Durch tausende Zeilen scrollen

Mit Claude Code

Claude Code nennt den ersten echten Fehler vor der Folgekaskade

/03

Jenkins überwachen und Fehler finden

Aufgabe

Systemzustand überwachen

Ohne KI

Prometheus und Grafana von Hand aufsetzen

Mit Claude Code

Claude Code erzeugt Dashboard und Alert-Rules als Dateien im Repo

Aufgabe

Performance-Probleme finden

Ohne KI

Vermuten und von Hand profilen

Mit Claude Code

Claude Code wertet Queue- und Executor-Metriken aus und zeigt den Engpass

Aufgabe

Plugin-Fehler diagnostizieren

Ohne KI

Stack-Traces googeln

Mit Claude Code

Claude Code erklärt den Fehler und schlägt den Fix vor

05
// 05Grundkurs oder Workshop

Brauchen Sie
einen Grundkurs
oder diesen
Workshop?

Für den Einstieg gibt es in Deutschland gute Jenkins-Grundkurse, etwa von IT-Schulungen.com, GFU, cmt, Linuxhotel und der Comquent Academy. Dort lernen Sie Installation, Jobs, die ersten Pipelines und die Standard-Administration.

Dieser Workshop setzt danach an. Er richtet sich an Jenkins-Admins mit Vorerfahrung, die wiederkehrende Wartungsaufgaben an Claude Code abgeben und die Konfigurationen dafür mitnehmen wollen. Wer die Grundlagen noch braucht, ist im Grundkurs besser aufgehoben, und das sagen wir im Erstgespräch auch so.

Alle Jenkins-Workshops im Vergleich stehen in der Workshop-Übersicht. Für die Grundlagen gibt es die Jenkins-Kurse der Comquent Academy als kompakten Arbeitstag oder als 30-Tage-Programm am eigenen Projekt.

Jenkins-Grundkurs
Dieser Workshop
/01 Lernziel
Jenkins von Grund auf verstehen: Installation, Jobs, erste Pipeline
Jenkins mit Claude Code betreiben: JCasC, Plugins, Security-Hardening, Build-Log-Analyse, Groovy-Scripts
/02 Voraussetzung
Keine Jenkins-Vorkenntnisse nötig
Erste Jenkins-Erfahrung + Linux-Terminal-Grundlagen
/03 Methode
Klassisches Schulungsformat: Theorie, Demos, geführte Übungen
Pair-Programming mit Claude Code: Sie lösen jede Aufgabe im Terminal, das Ergebnis ist eine versionierte Datei
/04 Tools im Workshop
Jenkins, Standard-Plugins
Jenkins LTS 2.568.3, JCasC-Plugin 2130.x, Claude Code 2.1.x, Prometheus, Grafana, MCP-Server-Plugin
/05 Output
Schulungsunterlagen, eigene Übungs-Pipeline
JCasC-Konfiguration, Groovy-Admin-Scripts, Monitoring-Setup und Hardening-Checkliste, die Sie in Ihre eigene Instanz übernehmen
/06 Preis (netto)
Zum Beispiel 1.095 € für 2 Tage (IT-Schulungen.com)
1.690 € pro Teilnehmer, inklusive Claude-Code-Lizenz, bei höchstens 12 Teilnehmern

Stand: September 2026 · Vergleichsanker: IT-Schulungen.com listet den Jenkins-Grundkurs mit 2 Tagen zu 1.095 € netto, GFU und cmt nennen öffentlich keine Preise.

06
// 06Symptom · Ursache · Fix

Welche Fehler
im Betrieb löst
Claude Code?

Zehn Symptome aus dem Jenkins-Admin-Alltag, ausgewählt aus unseren Kundenprojekten. Jede Zeile nennt die Ursache und den Fix mit Claude Code, den wir im Workshop üben.

/01

Jenkins-Plugin-Konflikte automatisch lösen

Ursache

Inkompatible Plugin-Versionen, transitive Abhängigkeiten, ein Update-Center-Cache, der nicht mehr zum Core passt.

Fix mit Claude Code

Claude Code liest plugins.txt und die installierten Versionen, gleicht sie mit den Mindestanforderungen der Plugins ab, benennt den Konflikt und schreibt eine geprüfte Plugin-Liste versioniert ins Repo.

/02

Jenkins-Update auf die neue LTS ohne Ausfall planen

Ursache

Zwischen zwei LTS-Linien liegen oft Dutzende Plugin-Updates, und die Breaking Changes stehen in einzelnen Changelogs statt an einer Stelle.

Fix mit Claude Code

Claude Code liest die Upgrade-Hinweise der Ziel-LTS und die Changelogs der installierten Plugins, bildet sie auf Ihre Plugin-Liste ab und schreibt ein Runbook mit Reihenfolge, Rauchtest und Rollback.

/03

Jenkins Build-Failures in Sekunden statt Stunden diagnostizieren

Ursache

Tausende Zeilen Stack-Trace, die Ursache steckt irgendwo zwischen Plugin-, Core- und Pipeline-Log.

Fix mit Claude Code

Claude Code liest build.log, findet den ersten echten Fehler vor der Folgekaskade, prüft ihn gegen bekannte Plugin-Advisories und schlägt einen Patch für den Pipeline-Step vor.

/04

Jenkins OutOfMemoryError und hängende Builds beheben

Ursache

Zu kleiner Heap der Controller-JVM, Agents, die Threads nicht freigeben, hängende Pipelines, die Executors blockieren.

Fix mit Claude Code

Claude Code wertet Thread-Dump und gc.log aus, schlägt JVM-Optionen vor, schreibt ein Groovy-Script, das hängende Builds sauber abbricht, und legt einen Prometheus-Alert für Speicherdruck an.

/05

Jenkins-Backup und Cleanup automatisieren

Ursache

$JENKINS_HOME läuft voll mit alten Workspaces, Build-Artefakten und Bibliotheks-Caches. Von Hand aufräumen ist riskant, und ein Backup ohne Restore-Test ist eine Vermutung.

Fix mit Claude Code

Claude Code schreibt ein Cleanup-Script für die Script Console (Workspaces älter als 30 Tage, Builds über der Quote), dazu Backup- und Restore-Test-Skript. Alles liegt im Repo und lässt sich wiederholen.

/06

Jenkins Groovy-Scripts ohne API-Doku schreiben

Ursache

Die interne Jenkins-API ist dünn dokumentiert, hudson.* und jenkins.* stehen nebeneinander, die Sandbox schränkt ein.

Fix mit Claude Code

Claude Code kennt die Groovy-API für User, Jobs, Builds und Nodes und schreibt Scripts mit Fehlerbehandlung und Trockenlauf: User-Audit, Job-Bereinigung, Credential-Rotation, Systemdiagnose.

/07

Jenkins-Security-Audit automatisieren

Ursache

Die Hardening-Punkte stehen verstreut in der Jenkins-Security-Doku, in den Plugin-Warnungen und im CIS Software Supply Chain Security Guide. Eine Prüfung von Hand kostet einen Arbeitstag und steht jedes Quartal wieder an.

Fix mit Claude Code

Claude Code prüft jenkins.yaml gegen eine Checkliste aus diesen Quellen (Executors auf dem Controller, Rechte für Anonymous, Markup Formatter, Plugins mit Sicherheitswarnung), bewertet jeden Befund und schreibt die Korrekturen als Pull-Request-Diff.

/08

Jenkins-Agent-Disconnects unter Last beheben

Ursache

Netzwerk-Timeouts, Reconnect-Schleifen der Inbound-Agents, eine Build-Queue ohne sinnvolle Grenzen.

Fix mit Claude Code

Claude Code wertet agent.log aus, schlägt Einstellungen für Verbindung und Timeouts vor und baut ein Grafana-Dashboard, das Abbruchmuster zeigt, bevor sie Builds blockieren.

/09

Jenkins LDAP/AD-Anbindung ohne Trial-and-Error konfigurieren

Ursache

Bind-DN, Search-Base, Gruppensuche: Ein Tippfehler sperrt alle aus.

Fix mit Claude Code

Claude Code schreibt den securityRealm-Block in JCasC samt Notfall-Admin, schlägt einen Testablauf vor und prüft die Login-Pfade gegen typische AD-Strukturen.

/10

Jenkins-Performance-Probleme finden statt vermuten

Ursache

Langsame Builds, träge Oberfläche, und niemand weiß, ob Controller, Agent, Plugin oder Pipeline schuld ist.

Fix mit Claude Code

Claude Code wertet die Prometheus-Metriken für Executors, Queue und Node-Auslastung aus, zeigt den Engpass und schlägt Kapazitätsplan und Alert-Rules vor.

Quelle der Auswahl: Comquent-Kundenprojekte 2024–2026, gewichtet nach Häufigkeit und Schwere des Eskalations-Risikos. Jede Zeile entspricht einem konkreten Workshop-Hands-on.

07
// 07Live im Workshop

Wie arbeitet
Claude Code
im Terminal?

Claude Code ist der KI-Assistent von Anthropic für das Terminal. Er liest und schreibt Dateien im Projektverzeichnis und führt Befehle aus, wenn Sie es erlauben. Sie beschreiben die Aufgabe in einem Satz, Claude Code arbeitet in den Dateien, die ohnehin im Repo liegen: jenkins.yaml, plugins.txt, das Build-Log.

In der Administration sind das drei Arten von Arbeit. Konfiguration schreiben (JCasC, Plugin-Listen, Credentials), Analysieren (Build-Logs, Stack-Traces, Plugin-Kompatibilität) und gegen Regeln prüfen (Hardening-Checkliste, Sicherheitswarnungen). Am Ende steht jedes Mal eine Datei oder ein Diff, den Sie lesen, bevor er live geht.

  • 01JCasC-Konfigurationen generieren und validieren
  • 02Security-Audits gegen die Hardening-Checkliste
  • 03Groovy-Scripts für die Script Console
  • 04Build-Logs analysieren, Root Causes finden
  • 05Prometheus Alert-Rules und Grafana-Dashboards
claude-code — jenkins-admin
$ claude "Prüfe jenkins.yaml gegen unsere Hardening-Checkliste"
> Lese jenkins.yaml, plugins.txt und die Sicherheitswarnungen des Update-Centers...
> 14 von 18 Punkten erfüllt
> 4 Befunde: Built-in Node mit 2 Executors, Anonymous mit Lesezugriff, Markup Formatter erlaubt HTML, 2 Plugins mit Sicherheitswarnung
> Schreibe Korrekturen...
> security-hardening.yaml erstellt, Diff bereit zum Review
claude-code — groovy-script
$ claude "Schreibe ein Groovy-Script, das alle User ohne Login seit 180 Tagen findet"
> Schreibe audit-users.groovy mit Trockenlauf...
> Trockenlauf: 12 Accounts gefunden, Liste in inactive-users.csv
08
// 0810 Prompts

Zehn Prompts
für den
Admin-Alltag.

Zum Kopieren. Jeder Prompt ist im Workshop erprobt und liefert eine Datei im Repo, keine Antwort im Chat. Diese zehn sind ein Auszug. Alle 25 stehen im Wartungsfenster-Runbook am Ende dieses Abschnitts.

/01

JCasC aus Bestand reverse-engineeren

claude "Erzeuge aus dem aktuellen Jenkins-Setup eine vollständige JCasC-YAML, inklusive Plugins, Credentials-Struktur, Security-Realm und Cloud-Agents. Nutze dafür den Export der Script Console."
Outputjenkins.yaml + plugins.yaml im Repo, idempotent reproduzierbar.
/02

Plugin-Security-Audit

claude "Prüfe alle installierten Plugins gegen die Jenkins Security Advisories und schlage Updates mit Hinweisen auf Breaking Changes vor."
OutputTabelle mit Severity, empfohlenem Update-Pfad und Test-Strategie.
/03

Build-Log-Analyse mit Root Cause

claude "Analysiere build.log, finde den ersten echten Fehler vor der Stack-Trace-Kaskade und schlage einen Fix für den Pipeline-Step vor."
OutputRoot-Cause-Hypothese + Patch-Diff für Jenkinsfile.
/04

Inaktive User aufräumen (DSGVO)

claude "Schreibe ein Groovy-Script: alle User ohne Login seit 180 Tagen identifizieren, optional deaktivieren, Audit-Log schreiben."
Outputaudit-users.groovy mit Trockenlauf-Modus + CSV-Report.
/05

Job-Friedhof bereinigen

claude "Schreibe ein Groovy-Script: alle Jobs ohne Build seit 365 Tagen identifizieren, in eine Liste schreiben, nach Bestätigung archivieren."
Outputcleanup-jobs.groovy mit Approval-Gate und Backup vor Löschung.
/06

Jenkins-Credentials rotieren

claude "Schreibe ein Groovy-Script: alle Credentials älter als 90 Tage finden, Rotation-Tickets im Issue-Tracker eröffnen, Rotation-Plan dokumentieren."
Outputcredential-rotation.groovy + Markdown-Plan.
/07

Hardening-Check

claude "Prüfe jenkins.yaml gegen die Hardening-Empfehlungen der Jenkins-Security-Doku, gib die Befunde mit Schweregrad aus und schreibe security-hardening.yaml mit den Korrekturen."
OutputFindings-Liste + PR-fähige YAML mit Fixes.
/08

Jenkins-Monitoring mit Prometheus

claude "Generiere Prometheus-Alert-Rules für Jenkins: Queue-Saturation, Build-Failure-Rate-Spike, Agent-Disconnect, Disk-Pressure."
Outputprometheus-rules.yaml + Grafana-Dashboard-JSON.
/09

Backup-Strategie für $JENKINS_HOME

claude "Schreibe ein Backup-Skript für $JENKINS_HOME mit Rotation, Integritätsprüfung und einem Restore-Test, der nicht im Produktivsystem läuft."
Outputbackup.sh + restore-test.sh + Cron-Stub + Doku.
/10

Plugin-Upgrade-Plan generieren

claude "Plane den Upgrade-Pfad von Jenkins LTS 2.504.x auf 2.568.3: Breaking Changes lesen, Plugin-Compat prüfen, Rollback-Plan schreiben."
OutputUpgrade-Runbook mit Pre-Checks, Steps, Rollback und Test-Matrix.
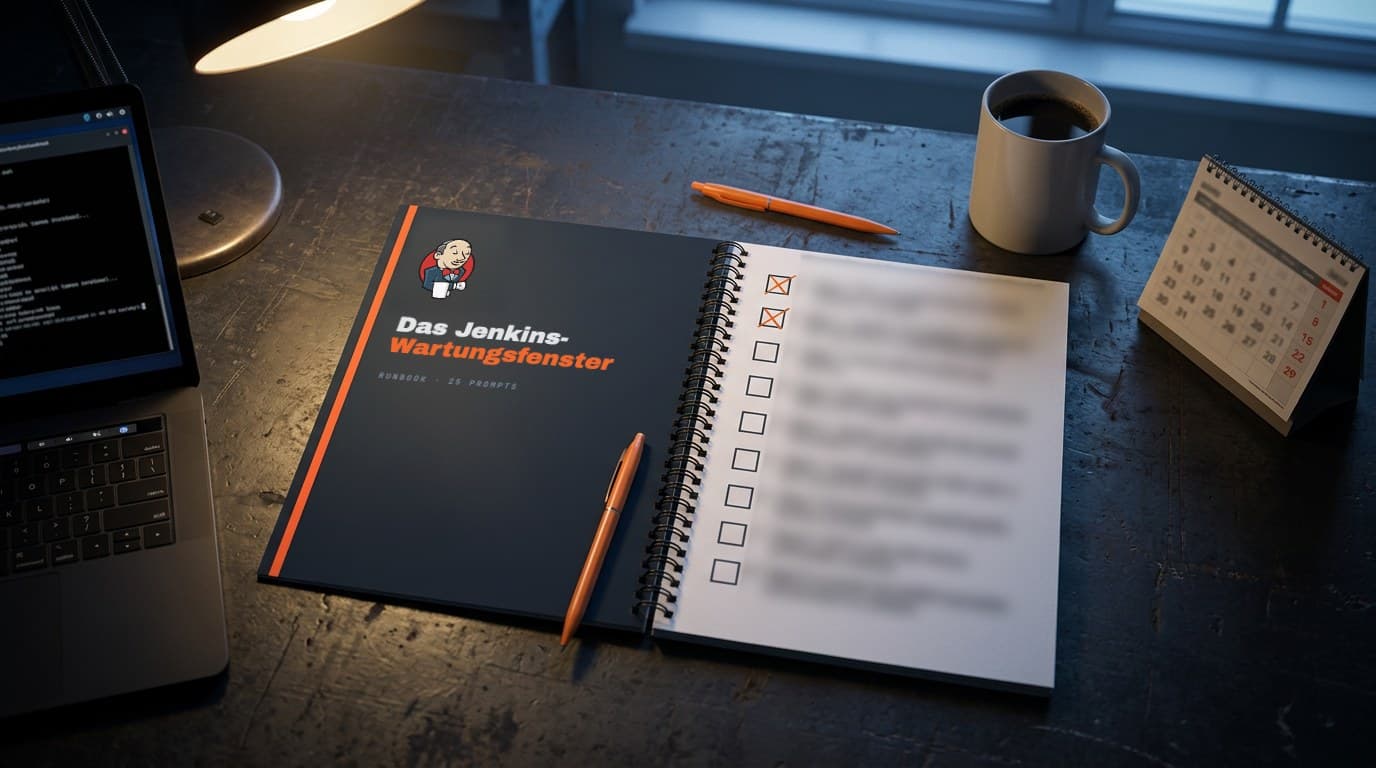
Aufgeschlagenes Runbook „Das Jenkins-Wartungsfenster“ mit Jenkins-Logo auf dem Umschlag und einer Checkliste mit acht Stationen, zwei davon abgehakt, daneben Laptop, Kaffeetasse und TischkalenderAI
Acht Stationen, zwei abgehakt: das Update-Wochenende als Checkliste.Jenkins-Logo: Jenkins-Projekt, CC BY-SA 3.0, perspektivisch eingepasst. Bild unter derselben Lizenz.
// Kostenlos zum Workshop

Das Jenkins-
Wartungsfenster

Ein Ablaufplan für das Update-Wochenende, an dem Sie Core und Plugins anfassen. Acht Stationen von der Bestandsaufnahme bis zum Abbruchkriterium, an jeder Station der Claude-Code-Prompt im Wortlaut und das Artefakt, das dabei herauskommen soll. 25 Prompts insgesamt, die zehn von dieser Seite sind darin enthalten.

  • /01Bestandsaufnahme: Plugin-Liste, Core-Version und JCasC-Export als Ausgangsstand im Repo
  • /02Backup und Restore-Test, getrennt voneinander. Ein Backup, das nie zurückgespielt wurde, ist eine Vermutung
  • /03Breaking Changes des Ziel-LTS lesen und auf die eigene Plugin-Liste abbilden
  • /04Kompatibilitätsmatrix: welche Plugins den Sprung nicht mitmachen und was an ihrer Stelle steht
  • /05Abbruchkriterium vor dem ersten Klick festlegen, samt Rollback-Reihenfolge
  • /06Reihenfolge im Fenster: Core, dann Plugins, dazwischen der Rauchtest mit drei ausgewählten Jobs
  • /07Hardening-Recheck danach: welche Sicherheitseinstellungen das Update stillschweigend zurückgesetzt hat
  • /08Übergabe: was ins Runbook gehört, damit das nächste Fenster kürzer wird

Kostenlos · 25 Prompts · keine Anmeldung zum Workshop nötig

Sie schreiben Pipelines statt sie zu betreiben? Dann ist der Leitfaden Jenkins im KI-Zeitalter: Pipelines mit Claude Code der passendere Einstieg. Er zeigt auf 14 Seiten, wie eine CLAUDE.md Ihre Pipeline-Konventionen für KI-Agenten festhält.

Wartungsfenster-Runbook anfordern

09
// 09HowTo · 5 Schritte

Wie führen Sie
KI in der Jenkins-
Administration ein?

In fünf Schritten, vom ersten claude-Befehl bis zur Build-Log-Analyse bei jedem Fehlschlag. Rechnen Sie mit etwa zwei Stunden. Danach ist die Arbeit mit Claude Code Teil der normalen Routine.

  1. 01
    Schritt 1 / 5

    Claude Code im Terminal installieren

    Claude Code von Anthropic auf macOS, Linux oder Windows installieren und beim ersten Start anmelden, entweder mit einem kostenpflichtigen Claude-Konto oder mit einem API-Key aus der Anthropic Console. Claude Code läuft direkt im Projektverzeichnis und liest und schreibt dort Dateien, ohne Umweg über Browser oder Copy-Paste.

  2. 02
    Schritt 2 / 5

    CLAUDE.md mit Jenkins-Kontext anlegen

    Eine CLAUDE.md im Repo-Root ablegen, die Jenkins-Version, Plugin-Liste, Security-Anforderungen, Coding-Standards und Branch-Strategie beschreibt. Claude Code lädt diese Datei bei jedem Start automatisch als Projekt-Kontext.

  3. 03
    Schritt 3 / 5

    JCasC aus Bestand reverse-engineeren

    Die bestehende Jenkins-Konfiguration über die Script Console exportieren und Claude Code daraus eine versionierbare jenkins.yaml erzeugen lassen. Anschließend gegen das JSON-Schema prüfen, das das JCasC-Plugin unter /configuration-as-code/schema ausliefert.

  4. 04
    Schritt 4 / 5

    Hardening-Check als Prompt festlegen

    claude "Prüfe jenkins.yaml gegen unsere Hardening-Checkliste" laufen lassen. Die Checkliste stammt aus der Jenkins-Security-Dokumentation und den Sicherheitswarnungen der installierten Plugins. Claude Code liefert die Befunde mit Schweregrad und schreibt die Korrekturen in eine security-hardening.yaml, die als Pull-Request-Diff ins Review geht.

  5. 05
    Schritt 5 / 5

    Build-Log-Analyse-Loop einbauen

    Bei jedem Build-Failure claude "analysiere build.log und finde den ersten echten Fehler" aufrufen. Claude Code nennt die Root Cause und schlägt einen Patch-Diff für den Pipeline-Step vor, versioniert über Git statt verstreut in Chats.

10
// 10CI-Vergleich

Bleibt Jenkins,
oder kommt eine
Alternative?

Kurzform: Liegt der Code ohnehin auf GitHub und braucht kein Build einen Rechner im Werksnetz, ist GitHub Actions meist der schlankere Weg. GitLab CI passt, wenn GitLab schon die zentrale Plattform ist und Sie es selbst betreiben. Jenkins bleibt die bessere Wahl, sobald der Build-Server on-premises laufen muss, an gewachsene Industrie-Toolchains andockt oder Releases einen Nachweis nach IEC 62443, ASPICE oder FDA-Vorgaben brauchen.

Veraltet ist Jenkins nicht. In der JetBrains-Auswertung „Best CI/CD Tools for 2026“ (März 2026, Daten aus dem State of Developer Ecosystem 2025) nutzen 28 % der Befragten Jenkins in ihrer Organisation. Davor liegt nur GitHub Actions mit 33 %, GitLab CI folgt mit 19 %. Seit Juni 2025 gibt es außerdem das MCP-Server-Plugin, über das KI-Assistenten direkt mit der laufenden Instanz arbeiten. Die Entscheidung in sieben Achsen zerlegt unser Vergleich Jenkins vs. GitLab CI vs. Azure DevOps.

KriteriumJenkins 2026GitHub ActionsGitLab CI
On-Premise / Self-HostedJa, primärJa (GHE-Server)Ja (Self-Managed)
Plugin-Ökosystem (>1.800)Sehr breitMarketplace, schmalerFokussiert
Configuration as CodeJCasC-PluginWorkflow-YAML.gitlab-ci.yml + Auto DevOps
Polyglot / Legacy-BuildsSehr starkContainer-fokussiertContainer-fokussiert
Industrial / SPS-PLC-ToolchainsBreit (Plugins, eigene Agents an Zielhardware)Eingeschränkt (Self-hosted Runner)Eingeschränkt (eigene Runner)
Compliance (IEC 62443, ASPICE, FDA)Audit-fähig (On-Prem)Cloud-Compliance möglichAudit-fähig (Self-Managed)
KI-Integration (MCP)MCP-Server-PluginCopilot Coding AgentGitLab Duo
Wartungsaufwand klassischHochNiedrig (Cloud)Mittel
Wartungsaufwand mit KIMittel (Claude Code übernimmt Routine)NiedrigNiedrig bis mittel
Total Cost of OwnershipPersonalkosten dominantMinutenpreise dominierenLizenz + Personal
Wählen Sie Jenkins, wenn …

der Build-Server on-premises laufen muss, Builds an SPS-, Embedded- oder Firmware-Toolchains hängen, mehrere Versionskontrollsysteme zusammenkommen oder Releases einen Nachweis nach ASPICE, IEC 62304 oder IEC 62443 brauchen.

Wählen Sie GitHub Actions, wenn …

GitHub schon Ihr zentrales Repository ist, der Stack in der Cloud läuft, die Compliance-Anforderungen überschaubar sind und die Workflow-Datei im Repo die einzige Quelle der Wahrheit sein soll.

Wählen Sie GitLab CI, wenn …

GitLab ohnehin Ihre Plattform für Issues, Merge Requests, Registry und CI ist, Sie es selbst betreiben und SAST und DAST in derselben Oberfläche haben wollen.

Stand: September 2026 · Bewertung aus Beratungssicht für Industrial-DevOps-Umgebungen · Wir beraten herstellerunabhängig im Erstgespräch. Falls Jenkins nicht das richtige Werkzeug für Sie ist, sagen wir das.

// In 2 Klicks: Pflegen, ablösen oder abgeben?Schritt 1 / 2

Jenkins pflegen, ablösen oder abgeben?

Bevor die Frage nach dem Workshop-Termin kommt, steht meist eine andere im Raum: Bleibt Jenkins überhaupt? Zwei Klicks ordnen ein, welcher der drei Wege sich bei Ihrem Stand rechnet, auch wenn die Antwort gegen den Workshop ausfällt.

Wie steht es um Ihre Jenkins-Instanz?

11
// 11Praxisprojekt

Welche Instanz
bauen Sie
im Projekt?

Sie bauen eine vollständige Jenkins-Instanz für die Firmware-Builds eines Industriesteuerungsgeräts: Jenkins in Docker, Build-Agents als Container, JCasC-Konfiguration, Security-Hardening, Monitoring mit Prometheus und Grafana, automatisches Backup. Jede Datei liegt versioniert im Repo, das Admin-Runbook beschreibt den Betrieb.

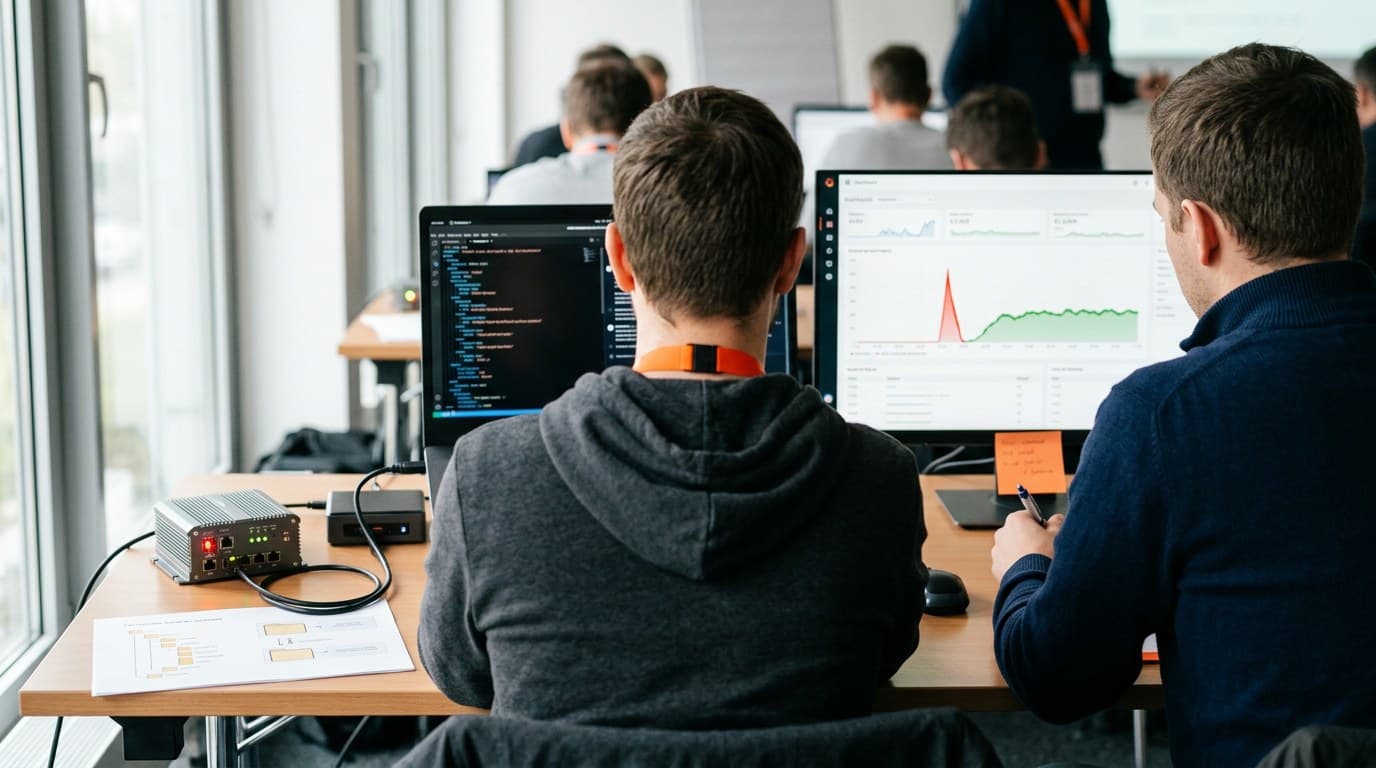
Zwei Workshop-Teilnehmer von hinten an Laptop und Monitor mit Terminal und Monitoring-Dashboard, auf dem Tisch eine Industriesteuerung mit roter Status-LED, per Netzwerkkabel mit einem Mini-PC verbundenAI
Tag zwei im Praxisprojekt: Die Steuerung meldet Rot, das Dashboard zeigt den Ausschlag. Ursache finden, Lösung ins Runbook.

Das Szenario stammt aus dem Umfeld unserer Kunden. Ein Hersteller baut die Firmware seiner Steuerung auf Jenkins, die Instanz ist über Jahre gewachsen, und niemand traut sich mehr an das Update.

Am ersten Tag setzen Sie die Instanz neu und reproduzierbar auf. Am zweiten Tag bricht sie an Stellen, die wir vorbereitet haben, etwa ein Plugin-Konflikt, ein Agent, der die Verbindung verliert, eine volle Platte. Sie finden die Ursachen mit Claude Code und halten die Lösung im Runbook fest.

// Projektstruktur
jenkins-infra-firmware/
├── jenkins/
│   ├── casc/
│   │   ├── jenkins.yaml
│   │   ├── credentials.yaml
│   │   ├── security.yaml
│   │   └── plugins.yaml
│   ├── groovy-scripts/
│   │   ├── audit-users.groovy
│   │   ├── cleanup-jobs.groovy
│   │   ├── credential-rotation.groovy
│   │   └── system-diagnostics.groovy
│   ├── docker/
│   │   └── Dockerfile.build-agent
│   ├── monitoring/
│   │   ├── prometheus-rules.yaml
│   │   └── grafana-dashboard.json
│   └── backup/
│       ├── backup.sh
│       └── restore-test.sh
├── docs/
│   └── admin-runbook.md
└── Makefile
12
// 12Ergebnis

Was nehmen Sie
aus dem
Workshop mit?

Sie gehen mit JCasC-Konfiguration, Groovy-Admin-Scripts, Monitoring-Dashboard, einer Hardening-Checkliste und einem Admin-Runbook nach Hause, alles aus Ihrer eigenen Übungsinstanz. Dazu kommt eine Arbeitsweise, in der Claude Code die Routine übernimmt und Sie den Diff freigeben.

01 / 04

Eine Instanz, die Sie verstehen

Jenkins installieren, härten und betreiben, mit Claude Code als Werkzeug im Tagesgeschäft.

02 / 04

Dateien statt Folien

JCasC-Konfiguration, Groovy-Scripts und Monitoring-Setup liegen am Ende in Ihrem Repo.

03 / 04

Kürzere Routinen

Plugin-Audit, Hardening-Check und Log-Diagnose, die bisher Stunden dauerten, in Minuten.

04 / 04

Regeln für die KI

Welche Aufgaben Claude Code allein erledigt und wo ein Mensch den Diff freigibt.

13
// 13Warum Comquent

Warum dieser
Workshop mit
Comquent?

Jenkins kennen wir nicht aus dem Workshop-Labor. Seit 2006 härten, überwachen und reparieren wir Jenkins in Produktionsumgebungen, bei Automobilzulieferern und im Maschinenbau.

Unsere Trainer sitzen am Montag wieder als Consultants im Kundenprojekt.

/01

20 Jahre Industrial DevOps

Gegründet 2006 in Puchheim bei München. Unser Schwerpunkt ist die Brücke zwischen IT und OT, von der Bürosoftware bis zum Steuerungsgerät auf der Werkbank. Jenkins ist seit der ersten Stunde unser Werkzeug.

/02

Praxis aus 47+ Kundenprojekten

Jede Übung stammt aus einer realen Kundensituation: Plugin-Konflikte, Audit-Anforderungen nach IEC 62443, Build-Agents hinter restriktiven Proxies. Sie lernen Jenkins so, wie es in Industrieumgebungen tatsächlich läuft.

/03

KI in DevOps produktiv im Einsatz

Wir nutzen Claude Code nicht erst seit gestern für Workshop-Demos. Die Prompts, Workflows und Guardrails, die Sie üben, sind dieselben, die in unseren laufenden Beratungsmandaten entstehen.

/04

Herstellerunabhängig, auf Deutsch, DSGVO-konform

Unabhängig von Jenkins-Distributionen, Plugin-Anbietern oder Cloud-Plattformen. Schulungssprache Deutsch, Unterlagen auf Deutsch, Rechnung aus Deutschland. Das passt auch für regulierte Branchen und öffentliche Auftraggeber.

15
// 15Vertiefung

Wie weit
reicht KI im
Jenkins-Betrieb?

Neun Fragen, die uns Engineering-Leads vor der Anmeldung am häufigsten stellen. Die ersten zwei klären, wie viel Zeit KI im Admin-Alltag spart und welcher Assistent zur Administration passt. Die nächsten drei gehen um AIOps, KI-Agenten und den MCP-Server für Jenkins. Die letzten vier beantworten, wie sich KI-gestützte Administration in Audits nach IEC 62443, ASPICE, IEC 62304 und ISO 26262 einfügt.

//KI im Admin-Alltag
/01

Welche Admin-Aufgaben spart KI konkret ein?

Vor allem die, die sich wiederholen oder viel Nachschlagen verlangen. Die Werte unten stammen aus Aufgaben, die wir in Workshops und Kundenprojekten mit und ohne Claude Code gestoppt haben. Wie viel Sie selbst einsparen, hängt von Ihrer Erfahrung und Ihrer Plugin-Landschaft ab, das Verhältnis bleibt ähnlich.

Quelle: Zeitmessungen aus Comquent-Workshops und Kundenprojekten 2024–2026 · n = 47+ Kundenprojekte · Vergleich derselben Aufgabe mit und ohne Claude Code

JCasC-Erstaufbau
4–8 h
30–60 min
Plugin-Audit
2–3 h
10–15 min
Hardening-Check
1 Tag
60–90 min
Build-Log-Diagnose
30–60 min
2–5 min
// ROI-Inline · Beispielrechnung

Was kostet
eine Stunde
Admin-Zeit?

Annahme: ein DevOps-Engineer mit 100 €/h voll belastetem Stundensatz, 4 Stunden pro Woche für Plugin-Pflege, JCasC-Anpassungen, Audits und Build-Log-Analyse. Eher vorsichtig gerechnet, viele Teams liegen höher.

Ohne KI
20.800 €

4 h × 100 € × 52 Wochen pro Engineer und Jahr.

Mit Claude Code
6.240 €

Bei 70 % Zeitersparnis, also unter den gemessenen Werten oben. Das sind rund 14.560 € weniger pro Engineer und Jahr.

Quellenlage: eigene Zeitmessungen (n = 47+ Kundenprojekte). Externer Vergleich: In einem kontrollierten Experiment von GitHub lösten Entwickler mit Copilot eine Programmieraufgabe 55 % schneller (GitHub, 2022). Das Modell hier setzt 70 % an und bleibt damit unter unseren eigenen Messwerten.

/02

Was unterscheidet Claude Code von ChatGPT, Copilot oder Cursor bei Jenkins?

Vor allem der Einsatzort. Claude Code, Cursor und Copilot im Agent-Modus arbeiten inzwischen alle projektweit mit Schreibzugriff. Claude Code läuft im Terminal, also dort, wo Jenkins-Administration ohnehin stattfindet, und braucht keine IDE um sich herum. Copilot und Cursor sind auf ein Repository mit Quellcode zugeschnitten. Für Fragen und kurze Snippets reicht ChatGPT.

Wir schulen Claude Code, weil das Terminal der Arbeitsplatz des Admins ist, nicht weil die anderen nichts könnten. Die Tabelle zeigt die Unterschiede im Detail.

KI-Coding-Assistenten im Vergleich für die Jenkins-Administration
KriteriumClaude CodeChatGPTGitHub CopilotCursor
EinsatzortTerminalBrowser/ChatIDE und GitHub-CloudEigene IDE
Datei-SchreibrechtJa, projektweitNeinJa, im Agent-ModusJa, projektweit
Mehrere Dateien gleichzeitigJaManuellJa, im Agent-ModusJa
JCasC / YAML-GenerierungDirekt im RepoSnippet-OutputWenig spezialisiertDirekt im Repo
Groovy-Script-GenerierungSehr gutGutMittelGut
Build-Log-Analyse aus DateiJa, nativManuell einfügenJa, im Agent-ModusJa
Projekt-Kontext aus DateiCLAUDE.md, automatischNeincopilot-instructions.mdCursor Rules
Audit-Trail via GitSehr gutSchlechtGut, Cloud-Agent via PRGut
Datenresidenz (EU)Über Bedrock oder Vertex AI in EU-RegionOpenAI-EnterpriseMicrosoft-CloudMehrere Modelle

Stand: September 2026 · Copilot-Zeilen gegen die GitHub-Dokumentation zum Agent-Modus und zum Cloud-Agent geprüft, Claude-Code-Zeilen gegen code.claude.com · Vergleich aus Sicht der Jenkins-Administration · Die Werkzeuge ändern sich schnell, deshalb üben wir im Workshop Arbeitsmuster statt einzelner Herstellerfunktionen.

//Jenkins und KI-Agenten
/03

Wie funktioniert AIOps in einer Jenkins-Umgebung?

AIOps (Artificial Intelligence for IT Operations) heißt, KI auf Betriebsdaten anzuwenden: Logs, Metriken, Build-Events. Ziel ist, Anomalien früher zu sehen und Ursachen schneller zu finden. In einer Jenkins-Umgebung sind die Bausteine Prometheus-Metriken aus Controller und Agents, strukturierte Build-Logs in einem Index wie Loki oder Elasticsearch und ein KI-Assistent, der diese Quellen abfragt.

Im Workshop bauen Sie Prometheus und Grafana für die Metriken auf, die Build-Logs wertet Claude Code aus. Wie das über MCP direkt gegen Jenkins aussieht, zeigt der Artikel Jenkins mit KI steuern: MCP, Vibe Coding und Log-Analyse.

/04

Was ändern KI-Agenten an der Jenkins-Administration?

Ein Agent arbeitet eine mehrstufige Aufgabe ab, statt nur Text zu erzeugen. Er plant, ruft Werkzeuge auf, prüft das Ergebnis und bessert nach. In der Administration heißt das: Ein Agent untersucht einen fehlgeschlagenen Build, benennt das verdächtige Plugin, legt einen Fix-Branch an und stellt einen Pull-Request mit Test. Freigeben muss ihn ein Mensch.

Gartner erwartet, dass bis Ende 2026 40 % der Enterprise-Anwendungen aufgabenspezifische KI-Agenten enthalten, 2025 waren es weniger als 5 % (Gartner, August 2025). Im Workshop legen wir fest, welche Aufgaben ein Agent allein erledigen darf, wo ein Mensch freigibt und wie der Audit-Trail entsteht.

/05

Was ist der Jenkins MCP-Server und wofür braucht man ihn?

Das Model Context Protocol (MCP) ist ein offener Standard, den Anthropic im November 2024 vorgestellt hat. KI-Assistenten greifen darüber einheitlich auf externe Werkzeuge zu, ohne eigene API-Skripte. Das MCP-Server-Plugin für Jenkins gibt es seit Juni 2025. Es stellt Jobs, Builds, Build-Logs, Testergebnisse und die Queue für Claude Code, Cursor und andere MCP-Clients als Tools bereit.

Für Admins heißt das, eine Frage wie „Welche Builds sind seit gestern fehlgeschlagen, und was haben sie gemeinsam?“ beantwortet der Assistent live gegen die laufende Instanz. Im Workshop richten wir den MCP-Server ein und üben, welche Tools der Assistent nutzen darf.

MCP-Flow-Diagramm: Claude-Agent verbindet sich über das Model Context Protocol (MCP) mit Jenkins Build, Pipeline Logs und Job ConfigAI
Claude Code spricht über das Model Context Protocol mit Jenkins. Build-Status, Logs und Job-Konfigurationen stehen als Tools bereit, eigene REST-Skripte sind nicht nötig.
//Regulierte Branchen
/06

Ist KI-gestützte Jenkins-Administration compliance-tauglich?

Ja, wenn drei Bedingungen erfüllt sind. Erstens die Datenresidenz: Claude Code lässt sich über Amazon Bedrock oder Google Vertex AI in einer EU-Region betreiben. Zweitens der Audit-Trail: Jede Ausgabe der KI landet versioniert in Git, nicht in einem Chat. Drittens klare Grenzen: Festgelegt ist, welche Werkzeuge Dateien schreiben dürfen und welche nur lesen. Diese Muster vermitteln wir, sie passen zu den Anforderungen aus IEC 62443, TISAX und den üblichen Audit-Vorgaben.

Für regulierte Branchen schließt die Beratung zu DevSecOps & Compliance und zu Automotive & Embedded an.

/07

Was deckt der Workshop für ASPICE-Projekte ab?

ASPICE (Automotive SPICE) verlangt für die Softwareerstellung, etwa in SWE.4, SUP.8 und SUP.10, eine belastbare Validierung der Toolchain, Traceability vom Requirement bis zum Build-Artefakt und einen revisionssicheren Audit-Trail. Im Workshop setzen wir das mit versionierter JCasC-Konfiguration um, in der jeder Konfigurationswechsel ein Git-Commit ist, mit signierten Build-Artefakten, deren Schlüssel im Credentials-Store von Jenkins liegen, und mit Toolchain-Reports, die Claude Code aus dem Repo erzeugt.

Dafür empfehlen wir das Inhouse-Format. Wir ordnen die Jenkins-Aufgaben den Base Practices von ASPICE zu und liefern eine Audit-Checkliste, die Sie mit Ihrem Assessor durchgehen können.

/08

Wie validieren Medizintechnik-Teams Jenkins nach IEC 62304?

IEC 62304 verlangt für Software in Medizinprodukten dokumentierte Prozesse für Konfigurations- und Risikomanagement, und dazu gehört auch das Build-Werkzeug. Die Validierung der Werkzeuge selbst fordert ISO 13485 (Abschnitt 4.1.6). Im Workshop bauen wir die Bausteine dafür: JCasC mit nachvollziehbaren Konfigurations-Commits, ein Audit-Runbook mit Testnachweisen, ein Backup von $JENKINS_HOME mit getestetem Restore und getrennte Build-Umgebungen über Docker-Agents.

Claude Code hilft beim Schreiben der Validierungsdokumente: Testberichte, Tool-Validierungsplan, Zuordnung zur Gefährdungsanalyse. Alles entsteht aus dem Repo und lässt sich wiederholen.

/09

Wie bleibt KI-Output unter ISO 26262 prüfbar?

ISO 26262 (funktionale Sicherheit im Automobil) verlangt für Software-Werkzeuge eine Einstufung des Tool Confidence Level (TCL, Teil 8) und einen Audit-Trail über alle sicherheitsrelevanten Engineering-Schritte. Setzen Sie KI in der Administration ein, gilt deshalb: Jeder Prompt mit Schreibzugriff endet in einem Git-Commit, jede erzeugte Konfiguration geht durch ein Review, und jede Änderung an sicherheitsrelevanten Pipelines bekommt einen Trace-Link. So bleibt der KI-Output prüfbar, anders als eine Antwort im Chatfenster.

Diese Muster lassen sich auf DevSecOps und Automotive & Embedded übertragen. Im Inhouse-Format richten wir sie an Ihrem ASIL aus.

16
// 16Häufige Fragen

Was fragen
Teilnehmer vor
der Anmeldung?

Was ist Jenkins einfach erklärt?
Jenkins ist ein Open-Source-Automatisierungsserver für Continuous Integration und Continuous Delivery (CI/CD). Er kompiliert Code, führt Tests aus, baut Container-Images, verteilt Artefakte und stößt Deployments an, jeweils ausgelöst durch Git-Commits, einen Zeitplan oder andere Ereignisse. Jenkins läuft selbst gehostet, lässt sich über mehr als 1.800 Plugins erweitern und ist vor allem dort verbreitet, wo ein zentraler Build-Server viele Technologien zusammenhalten muss, etwa in Industrie, Automotive und Medizintechnik.
Was ist JCasC (Jenkins Configuration as Code)?
JCasC (Jenkins Configuration as Code) ist ein Jenkins-Plugin, das die komplette Controller-Konfiguration in einer versionierbaren YAML-Datei (jenkins.yaml) beschreibt: Security-Realm, Plugins, Credentials, Cloud-Agents und Tools. Jede Änderung wird damit ein nachvollziehbarer Git-Commit, und ein Jenkins lässt sich reproduzierbar neu aufsetzen. Im Workshop schreiben und prüfen Sie JCasC-Konfigurationen mit Claude Code, auch per Reverse-Engineering einer bestehenden Instanz über die Script Console.
Was ist Claude Code und wie hilft es bei der Jenkins-Administration?
Claude Code ist der KI-Assistent von Anthropic für das Terminal. Er liest und schreibt Dateien im Projektverzeichnis und führt Befehle aus, wenn Sie es erlauben. Sie beschreiben eine Admin-Aufgabe in einem Satz, und Claude Code schreibt die JCasC-Konfiguration, das Groovy-Script oder die Analyse des Build-Logs direkt ins Repo, als Datei oder Diff, den Sie vor dem Einsatz prüfen.
Welche Jenkins-Erfahrung brauche ich?
Sie sollten Jenkins schon benutzt haben, also Jobs angelegt, Pipelines ausgeführt oder die Oberfläche bedient. Dazu kommen Grundkenntnisse in Linux und auf der Kommandozeile, KI-Vorkenntnisse brauchen Sie nicht. Erfahrene Jenkins-Admins sind genauso richtig; sie sparen mit Claude Code am meisten Zeit.
Wie lange dauert es, Jenkins zu lernen?
Mit Vorerfahrung in CI/CD oder einem anderen Build-Server wie GitLab CI oder Azure DevOps gelingt der Einstieg in Jenkins in ein bis zwei Tagen. Dieser Workshop setzt dort an und behandelt in zwei Tagen die Administration mit Claude Code. Ohne jede Vorerfahrung empfehlen wir vorher einen Grundkurs, etwa die Jenkins-Kurse der Comquent Academy auf comquent.academy.
Kann ich Jenkins in 2 Tagen lernen?
Die Jenkins-Administration ja, wenn Sie Linux-Grundlagen und erste Jenkins-Erfahrung mitbringen. Der Workshop verbindet klassische Administration (Installation, JCasC, Hardening, Monitoring) mit Claude Code im Terminal. Die ersten produktiven Aufgaben wie JCasC-Generierung, Plugin-Audit und Build-Log-Analyse gelingen am ersten Tag nach zwei bis drei Stunden.
Wie groß ist der Praxisanteil?
Rund 80 % der Zeit arbeiten Sie selbst mit Claude Code an echten Jenkins-Szenarien. Theorie gibt es kompakt, und sie wird direkt in der nächsten Übung angewendet.
Wird auch Jenkins in Docker behandelt?
Ja. Das Praxisprojekt läuft in Docker Compose, mit dem Jenkins-Controller und den Build-Agents als Container. Sie lernen, eine Jenkins-Umgebung containerisiert aufzusetzen und mit JCasC reproduzierbar zu konfigurieren.
Wie aktualisiere ich Jenkins und die Plugins, ohne dass Builds ausfallen?
Mit einem festen Ablauf: erst Backup und Restore-Test, dann der Core auf die neue LTS-Version, danach die Plugins, dazwischen ein Rauchtest mit wenigen ausgewählten Jobs. Die LTS-Linie von Jenkins wechselt ihre Basis alle zwölf Wochen, deshalb lohnt es sich, Abbruchkriterium und Rollback-Reihenfolge vor dem ersten Klick festzulegen. Den kompletten Ablauf mit 25 Claude-Code-Prompts enthält das kostenlose Wartungsfenster-Runbook auf dieser Seite.
Kann der Workshop auch remote stattfinden?
Ja, vor Ort in Puchheim bei München oder remote per Videokonferenz. Für Remote-Termine stellen wir vorbereitete Cloud-Umgebungen bereit.
Kann der Workshop auf unsere Umgebung angepasst werden?
Ja. Inhouse-Workshops richten wir ab 4 Teilnehmern an Ihrer bestehenden Jenkins-Infrastruktur, Ihren Branchenanforderungen und den typischen Problemen Ihres Teams aus.
Erhalte ich nach dem Workshop Zugang zu den Materialien?
Sie nehmen alle JCasC-Konfigurationen, Groovy-Scripts, das Monitoring-Setup und das Admin-Runbook mit, die Sie im Workshop erstellt haben. Dazu kommt eine Hardening-Checkliste als Referenz für den Alltag.
Was ist der Unterschied zum Pipeline-Workshop?
Dieser Workshop behandelt die Administration: Installation, Konfiguration, Security, Monitoring und Troubleshooting. Der Pipeline-Workshop geht um die Entwicklung von Pipelines, Shared Libraries und Tests. Beide zusammen ergeben ein Programm von vier Tagen, für das wir ein kombiniertes Angebot mit Preisvorteil machen.
Was kostet der Jenkins-Workshop mit KI?
Der offene Workshop kostet 1.690 € netto pro Teilnehmer (zzgl. 19 % USt.), inklusive Schulungsumgebung, aller Materialien (JCasC-Konfiguration, Groovy-Scripts, Monitoring-Setup, Admin-Runbook) und Teilnahmebestätigung. Inhouse-Workshops ab 4 Teilnehmern richten wir an Ihrer Jenkins-Infrastruktur aus, den Tagessatz nennen wir auf Anfrage. Ein reiner Grundkurs kostet am Markt weniger, etwa 1.095 € für zwei Tage bei IT-Schulungen.com; der Aufpreis steckt in der Claude-Code-Lizenz und der kleineren Gruppe.
Ist Jenkins 2026 noch aktuell, oder gibt es bessere Alternativen?
Jenkins ist 2026 aktuell und wird aktiv weiterentwickelt, mit wöchentlichen Releases und einer LTS-Linie, deren Basis alle zwölf Wochen wechselt. In einer JetBrains-Auswertung vom März 2026 nutzen 28 % der Befragten Jenkins in ihrer Organisation, nur GitHub Actions liegt mit 33 % darüber. GitLab CI oder GitHub Actions sind die bessere Wahl, wenn der Code ohnehin dort liegt und kein eigener Build-Server im Werksnetz gebraucht wird. Muss der Build-Server on-premises laufen und über Plugins an gewachsene Industrie-Toolchains andocken, spricht mehr für Jenkins. Die Kriterien für Pflegen oder Ablösen stehen in unserem Vergleich „CI/CD-Tools 2026: Jenkins vs. GitLab CI vs. Azure DevOps“; dieser Workshop setzt voraus, dass Jenkins bleibt, und macht die Instanz stabil.
// Ihr Format1 Klick, anonym

Welches Format passt bei der Jenkins-Administration besser zu Ihrem Team?

Den Workshop gibt es als offenen Termin und als Inhouse-Format im eigenen Team. Sagen Sie uns mit einem Klick, was für Sie näher liegt — den passenden Weg zeigen wir direkt danach.

// Nächster Schritt

Erstgespräch.
Kostenlos.
90 Tage zum Ergebnis.

Wir klären gemeinsam, wie Sie in 90 Tagen die ersten messbaren Industrial-DevOps-Erfolge erzielen.

Erstgespräch buchen
Seit 2006 · 47+ Projekte
Industrie · Automotive · Finance